


El FBI y la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) alertaron sobre ataques contra sistemas industriales de refrigeración y de monitoreo de la cadena de frío en distintas partes del mundo. Las autoridades advierten que una intrusión puede alterar la temperatura, dañar mercancía y dificultar que los operadores detecten el problema.
El aviso, fechado el 5 de noviembre de 2026, también fue firmado por los departamentos estadounidenses de Salud, Agricultura y Transporte. Las cinco entidades pidieron a las organizaciones que dependen de estos sistemas reducir su exposición a internet y revisar sus controles de acceso.
La cadena de frío comprende el almacenamiento y transporte a temperaturas controladas de productos como alimentos y medicamentos. Los dispositivos señalados permiten supervisar temperaturas a distancia, registrar sus cambios y gestionar ciclos de descongelación en instalaciones comerciales y vehículos refrigerados.
Un ataque puede alterar el frío y ocultar la lectura
Según el boletín conjunto, los atacantes buscan controles electrónicos de temperatura y refrigeración en supermercados y almacenes frigoríficos. Las agencias señalan que los equipos sin actualizar o accesibles desde internet pueden tener debilidades que permitan modificar su configuración a distancia.
Una intrusión exitosa podría forzar ciclos continuos de calentamiento o descongelación. El resultado, advierten, puede incluir pérdidas de inventario, menor vida útil de los equipos o riesgo de incendio. También podría haber daños indirectos a consumidores si se usan productos conservados en condiciones inseguras. El documento presenta esas consecuencias como riesgos posibles, no como daños confirmados en cada incidente.
Hay otra consecuencia menos visible: un operador podría perder acceso a la lectura actual de la temperatura. Eso dificulta saber qué ocurre dentro de una cámara mientras su configuración está comprometida, incluso si el equipo sigue encendido.
Las agencias no identificaron en el boletín a un grupo responsable ni afirmaron que todos los incidentes conocidos compartan una misma vía de acceso. Tampoco publicaron un recuento mundial de instalaciones afectadas.
Las alertas ayudaron a proteger plasma en Francia
El FBI puso como ejemplo un incidente que afectó a tres instalaciones del Establecimiento Francés de la Sangre (EFS) a principios de noviembre. La institución explicó que un ciberataque contra un proveedor de equipos frigoríficos alteró parámetros de sus cámaras de almacenamiento.
Las alarmas permitieron avisar al personal. Una portavoz del EFS dijo a Reuters que los trabajadores trasladaron productos a otros refrigeradores que no estaban conectados. La institución informó que no hubo pérdidas de productos sanguíneos.
El caso ilustra por qué importa tanto recibir una alerta como poder actuar sobre ella. También tiene un límite: que se hayan protegido esos productos no significa que todas las instalaciones afectadas en otros incidentes hayan evitado pérdidas.
 Patricia Rodriguez
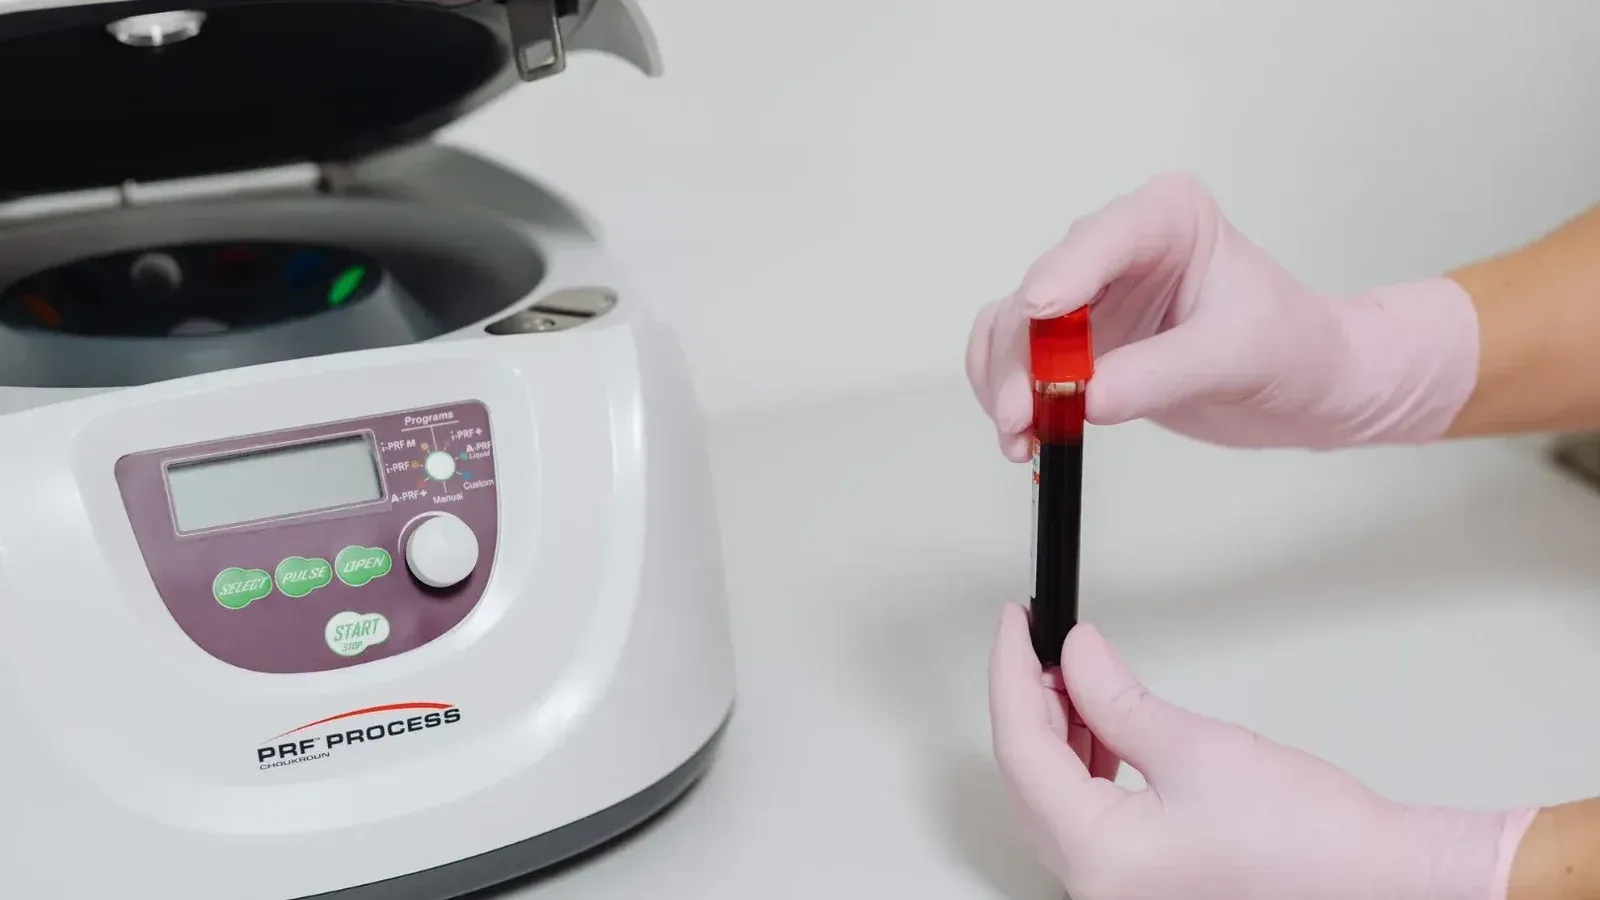
En un video publicado por el FBI, Brett Leatherman, responsable de su área cibernética, menciona el episodio francés y resume las medidas que las organizaciones pueden aplicar a sus controles.
Qué recomiendan las autoridades a los operadores
El documento conjunto pide retirar los controles de la internet pública. Si una organización necesita acceso remoto, recomienda protegerlo con un cortafuegos o dispositivo de acceso actualizado. La medida se refiere a la conexión de los controles, no a apagar los equipos que mantienen fríos los productos.
Las agencias también aconsejan separar los dispositivos de tecnología operativa de las redes empresariales, cambiar contraseñas predeterminadas y utilizar autenticación multifactor resistente al phishing cuando sea viable. Además, piden instalar las actualizaciones disponibles y planear el reemplazo de equipos que el fabricante ya no soporte.
Para detectar cambios, el boletín propone revisar registros, establecer límites seguros de funcionamiento y generar alertas cuando se superen. También recomienda mantener copias de seguridad fuera de línea y comprobar que funcionen. Las organizaciones estadounidenses pueden comunicar la actividad sospechosa a CISA o al FBI.
La advertencia estadounidense llegó después de una nueva oleada de incidentes en Europa los días 1 y 2 de noviembre. El 4 de noviembre, la agencia europea ENISA y otros organismos pidieron medidas inmediatas para reducir la exposición de los sistemas afectados, mientras las autoridades nacionales investigaban los casos.
 Gerardo Pavez
En los comercios, las alteraciones ya han obligado a retirar alimentos. En las instalaciones del EFS, la intervención a tiempo protegió las reservas. Ambos resultados muestran las consecuencias distintas que puede tener una falla en la cadena de frío y la importancia de detectar una anomalía antes de perder el producto.


