El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) considera muy probable que, de aquí a 2028, se utilice software malicioso impulsado por inteligencia artificial en un ataque de ransomware contra la infraestructura crítica británica. La agencia advierte que la tecnología puede acelerar el aprovechamiento de fallas que muchas organizaciones aún no corrigen.
La evaluación, publicada el 3 de noviembre, no identifica un objetivo, una fecha ni un responsable concreto. El ransomware es una forma de extorsión informática en la que los atacantes pueden bloquear el acceso a sistemas o datos y exigir un pago.
El riesgo no surgió de cero. En un discurso de junio, Richard Horne, director del NCSC, ya advertía que era muy probable que se usara IA contra vulnerabilidades conocidas de tecnología antigua en infraestructura crítica. La nueva evaluación precisa, además, el riesgo de ransomware con software malicioso impulsado por IA.
La IA acelera técnicas que ya existen
El NCSC espera que el mayor efecto de la IA sea ampliar y acelerar métodos de ataque existentes. Los modelos pueden ayudar a identificar fallas y configuraciones inseguras, aunque la agencia advierte que no todas las vulnerabilidades encontradas son explotables o representan una amenaza inmediata.
También considera muy probable que los operadores humanos sigan siendo necesarios para dirigir, comprobar y adaptar los resultados de la IA. Su evaluación da más peso a esa colaboración que a ataques realizados de principio a fin de forma autónoma.
En declaraciones preparadas para un discurso el 3 de noviembre, Horne advierte de "una posibilidad real de un aumento sin precedentes del número de incidentes cibernéticos" en los próximos meses, según Reuters. La agencia señala que las mismas capacidades pueden ayudar a los defensores a encontrar problemas y desarrollar correcciones.
El informe también considera muy probable que China, Rusia y otros Estados usen IA de forma habitual en operaciones cibernéticas para alcanzar objetivos geopolíticos hacia 2028. El NCSC sitúa a China como el país mejor posicionado para emplearla contra infraestructura crítica y otros objetivos estratégicos. Pekín y Moscú han negado anteriormente acusaciones similares de actividad cibernética maliciosa, recordó Reuters.
La evaluación presenta tres escenarios posibles, uno de referencia, otro pesimista y otro optimista, que la agencia describe como posibilidades plausibles, no como predicciones. Su juicio sobre el ransomware figura por separado entre las conclusiones principales.
Del riesgo digital a los servicios cotidianos
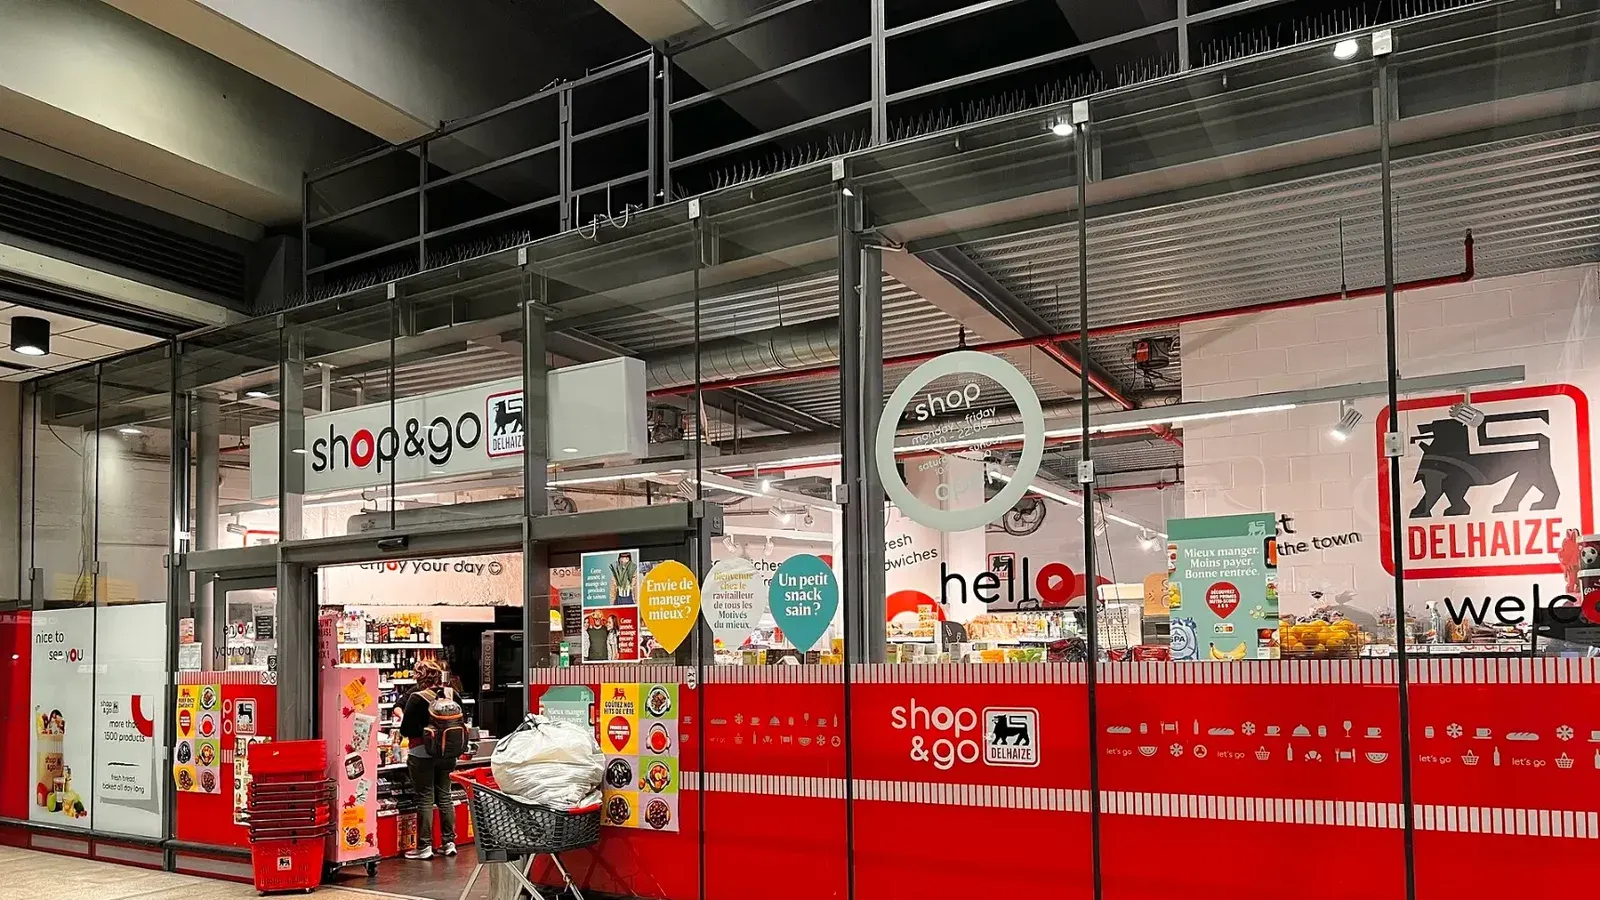
La advertencia llega después de ataques a sistemas de refrigeración de supermercados europeos. En octubre, un incidente en Francia obligó a retirar alimentos; el 2 de noviembre, comercios de Bélgica y Suecia también reportaron alteraciones en refrigeradores y congeladores.
Reuters no pudo establecer quién estuvo detrás de los episodios de noviembre ni si estaban relacionados con el caso francés. Su reporte tampoco atribuyó esos incidentes al uso de IA. Los casos muestran cómo una intrusión informática puede afectar equipos y productos físicos, pero no demuestran que se haya materializado la previsión del NCSC.
 Patricia Rodriguez
El informe anual del centro ofrece otra medida de la actividad que ya atiende: entre septiembre de 2025 y agosto de 2026 recibió 1,831 reportes de ciberataques contra organizaciones de distintos sectores. De ellos, 337 incidentes requirieron apoyo de su equipo y 80 fueron clasificados como de importancia nacional. El informe no presenta esas cifras como un recuento exclusivo de ataques con IA o contra infraestructura crítica.
El NCSC indica que muchos ataques siguen aprovechando fallas conocidas para las que ya existen parches. También pide a las organizaciones revisar los riesgos asociados con sus proveedores, cuyas debilidades pueden afectar a los servicios que dependen de ellos.