


Chainalysis, empresa de análisis de cadenas de bloques, confirmó que un intruso accedió a datos de identidad de algunos clientes durante un ciberataque contra sus sistemas. La compañía afirma que, hasta ahora, no ha encontrado indicios de acceso no autorizado al contenido de investigaciones ni a credenciales de autenticación.
En un aviso publicado el 30 de octubre de 2026, la empresa explicó que detectó durante ese mes a un actor externo que entró en sistemas y herramientas internas. Los datos a los que accedió incluyen identificadores de usuario, nombres completos, correos electrónicos y etiquetas de función dentro de las organizaciones que usan la plataforma.
Chainalysis señaló que todavía determina qué registros se vieron afectados en cada organización. La publicación no establece que se haya accedido a todos los campos para cada usuario ni informa cuántas personas resultaron afectadas.
La investigación continúa y el alcance puede cambiar
En el correo enviado a los clientes afectados, la compañía indicó que tampoco había encontrado indicios de acceso no autorizado a resultados de transacciones o consultas, contraseñas en texto claro, secretos de autenticación multifactor o tokens de sesión. Esa evaluación refleja la evidencia disponible hasta la publicación del aviso; la investigación sigue abierta.
Los servicios de Chainalysis son utilizados por organismos gubernamentales, fuerzas de seguridad, plataformas de criptomonedas e instituciones financieras para analizar transacciones e investigar delitos, según BleepingComputer. El medio confirmó el incidente con un portavoz de la empresa y señaló que no se habían divulgado las vulnerabilidades concretas, las herramientas internas afectadas ni la duración del acceso.
La compañía dijo que ha notificado a todos sus clientes y contratado especialistas externos. Sus equipos trabajan para corregir vulnerabilidades y reforzar los sistemas, mientras utilizan modelos de lenguaje para apoyar una revisión más amplia de la seguridad de la plataforma.
Qué se sabe del papel de la IA
Chainalysis describió el método del intruso como "técnicas agénticas ofensivas" y situó el aviso en un contexto de aumento de ciberataques impulsados por inteligencia artificial. Sin embargo, no explicó qué tareas se habrían realizado con IA, qué herramientas utilizó el intruso ni si algún agente actuó de forma autónoma.
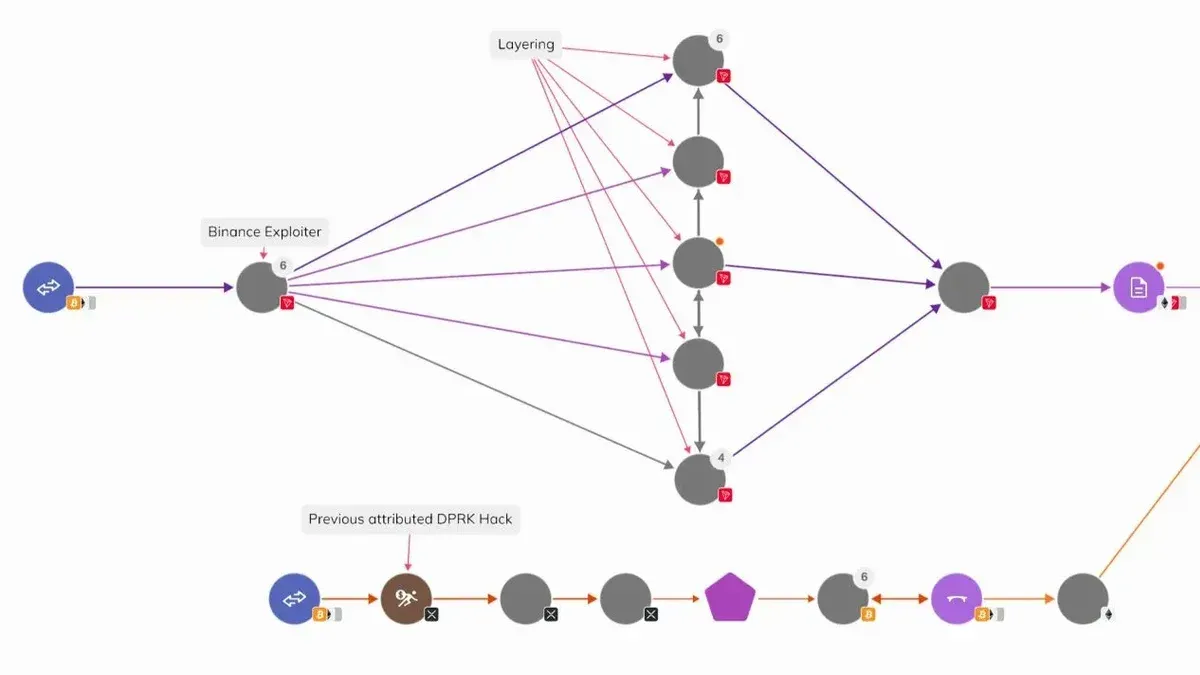
La empresa también afirmó que el incidente no está relacionado con el reciente robo de criptomonedas a Binance, cuyos fondos Chainalysis ha seguido por separado.
 Patricia Rodriguez
Por qué importan los datos de identidad
Aunque Chainalysis calificó la información consultada como no sensible, nombres, correos y funciones pueden ayudar a preparar intentos de suplantación dirigidos. MITRE señala que los atacantes pueden reunir datos de identidad para seleccionar objetivos y facilitar otras acciones, como el phishing. Eso describe un riesgo posible, no prueba que ya se hayan producido fraudes ligados a este incidente.
Chainalysis recomendó a las organizaciones que aún no tengan activada la autenticación de dos factores habilitarla y pidió a sus usuarios estar atentos a solicitudes inesperadas de restablecimiento de contraseña o autenticación. Ante un mensaje sospechoso, la Comisión Federal de Comercio de Estados Unidos aconseja contactar a la empresa mediante un teléfono o sitio que ya se sepa que es auténtico, en vez de usar los datos del propio mensaje.
Para cada cliente, la respuesta pendiente es qué registros concretos quedaron al alcance del intruso. Chainalysis prometió comunicar ese detalle cuando concluya la revisión correspondiente.


