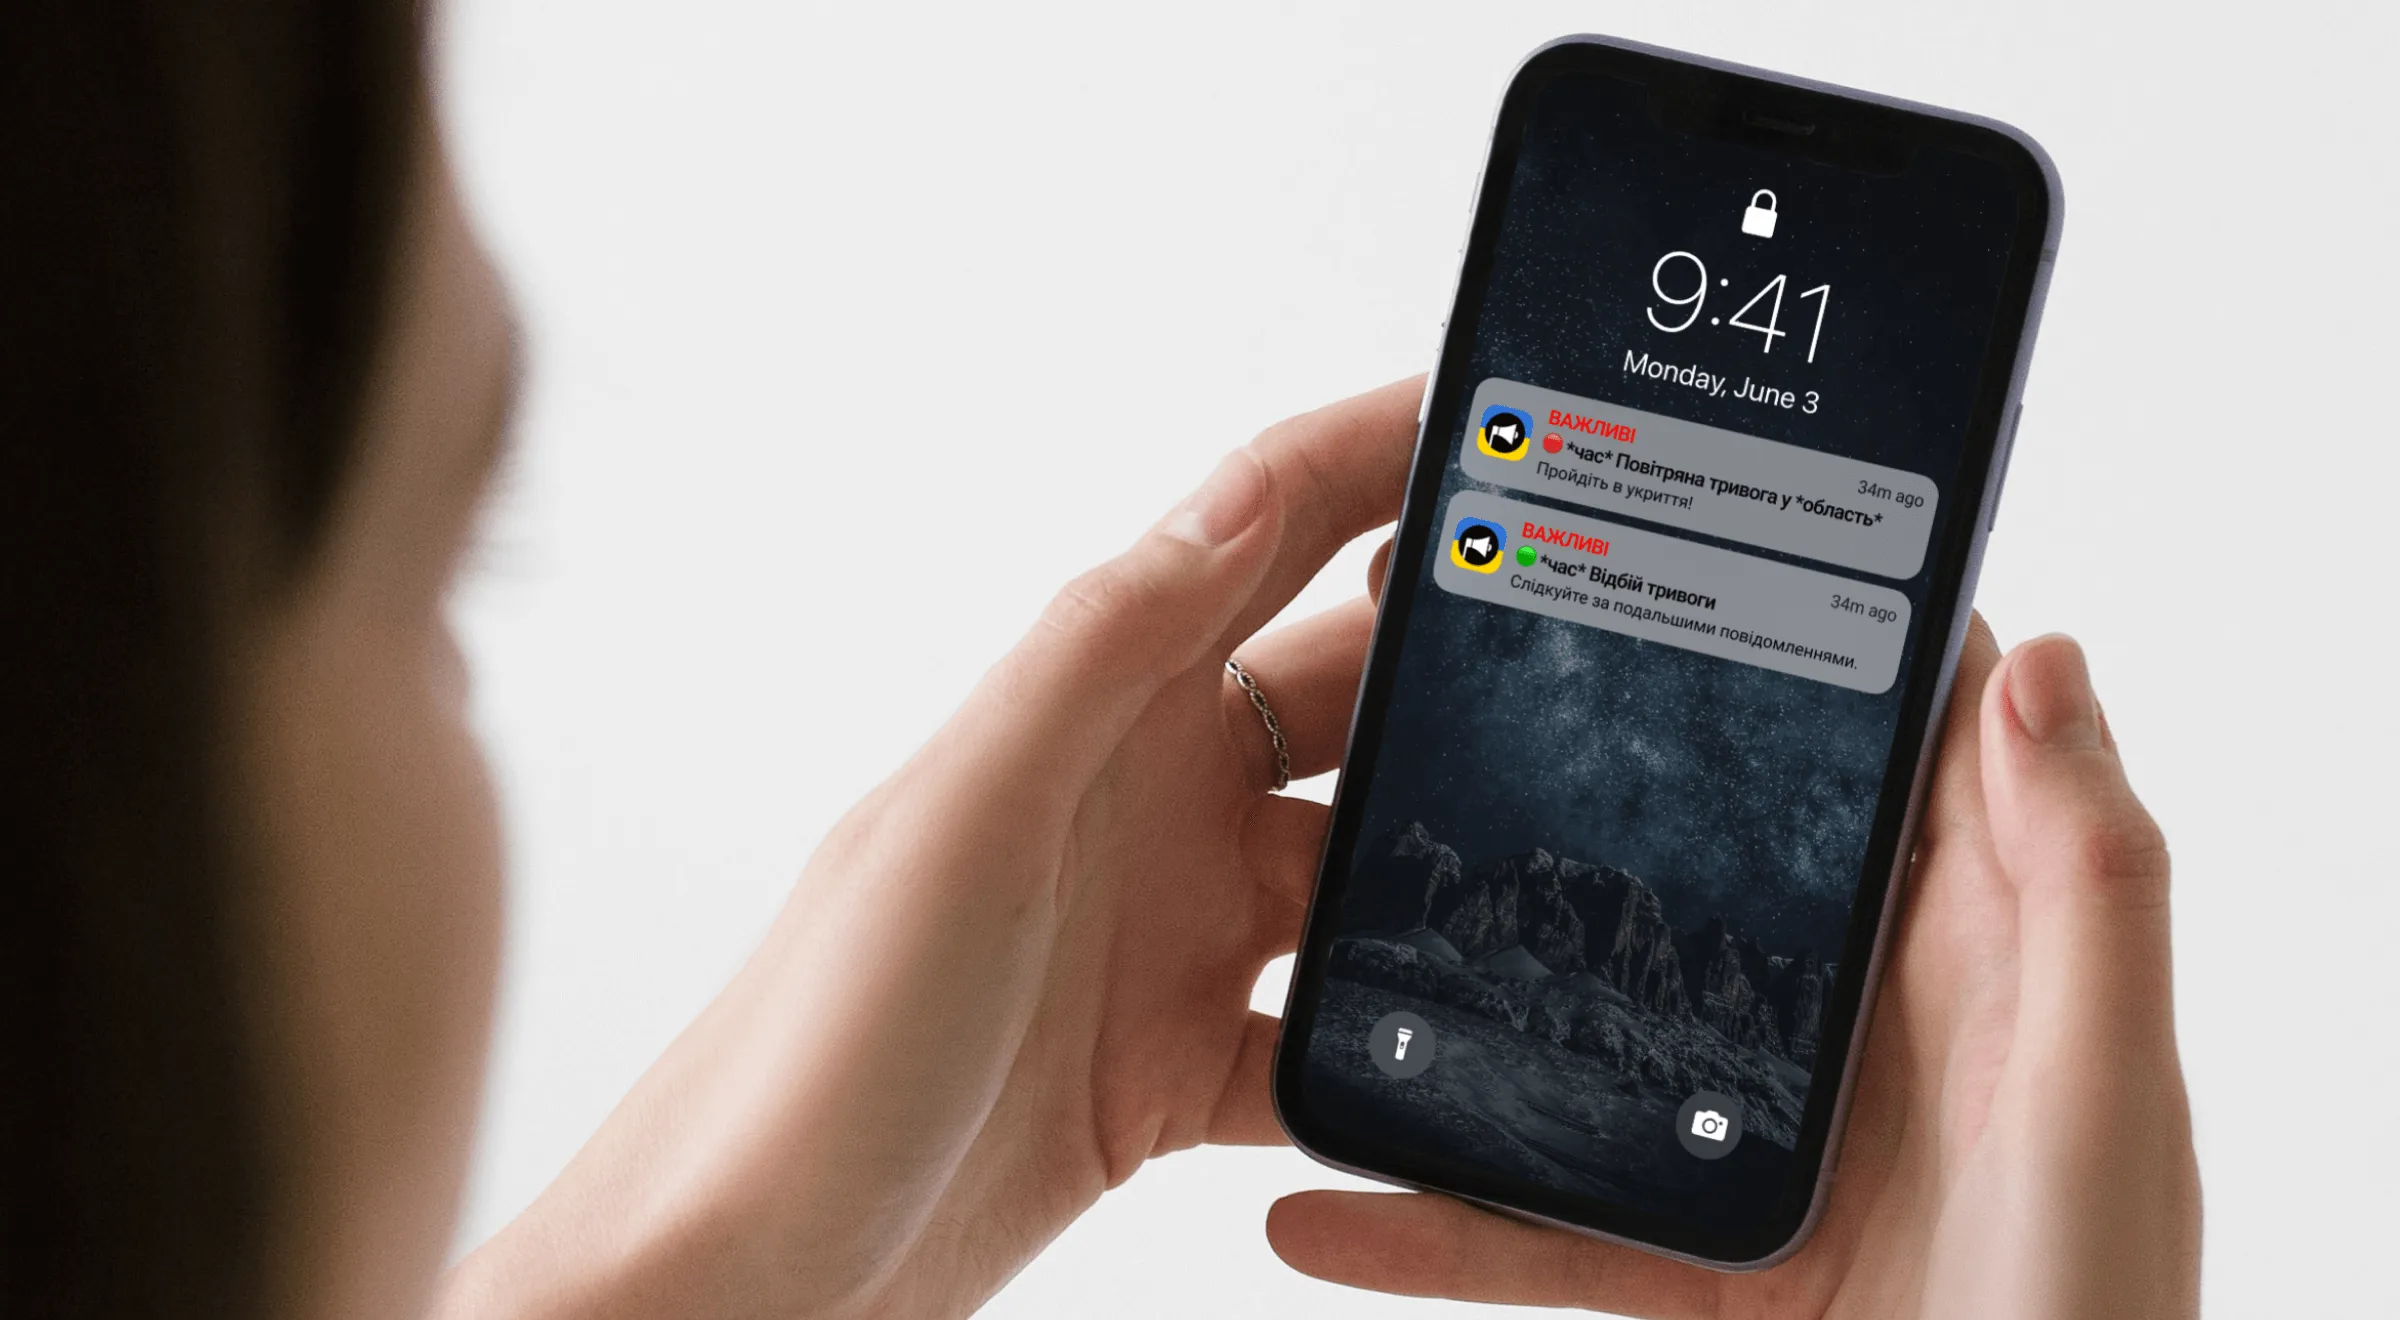
El presidente de Ucrania, Volodímir Zelenski, reconoció que su país atacó digitalmente la aplicación de emergencias de Rusia después de una intrusión en el servicio ucraniano Air Alert. En una entrevista con PBS News publicada el 2 de noviembre, atribuyó el primer ataque a Moscú y presentó la acción ucraniana como una respuesta.
"Solo respondemos a sus ataques", dijo Zelenski a la periodista Amna Nawaz. Al preguntarle si Ucrania había atacado de vuelta la aplicación rusa, el mandatario respondió afirmativamente. No identificó a los operadores de la respuesta ni explicó sus métodos técnicos.
PBS publicó el fragmento de la entrevista en el que el presidente aborda las alertas falsas.
La declaración da una versión oficial de la relación entre las intrusiones. La atribución del ataque inicial sigue siendo una afirmación ucraniana: Reuters informó el 2 de noviembre que no había podido verificar qué grupos eran responsables de los incidentes. Associated Press reportó que un canal ruso de Telegram atribuyó el ataque a Air Alert a un grupo llamado Hitcore, que se habría responsabilizado de la intrusión. La agencia no pudo comprobar esa reivindicación.
El acceso a Air Alert y sus efectos
La aplicación ucraniana envió la noche del 1 de noviembre avisos falsos sobre amenazas radiológicas y químicas, además de supuestos combates en Kiev. El equipo de Air Alert explicó después que personas no autorizadas accedieron a una interfaz de operadores y enviaron desde ahí las notificaciones falsas.
Los desarrolladores suspendieron el servicio y, según su explicación, recuperaron las notificaciones y las funciones básicas en unas dos horas. La visualización de objetivos en el mapa seguía en proceso de restauración cuando publicaron esa actualización.
 Patricia Rodriguez
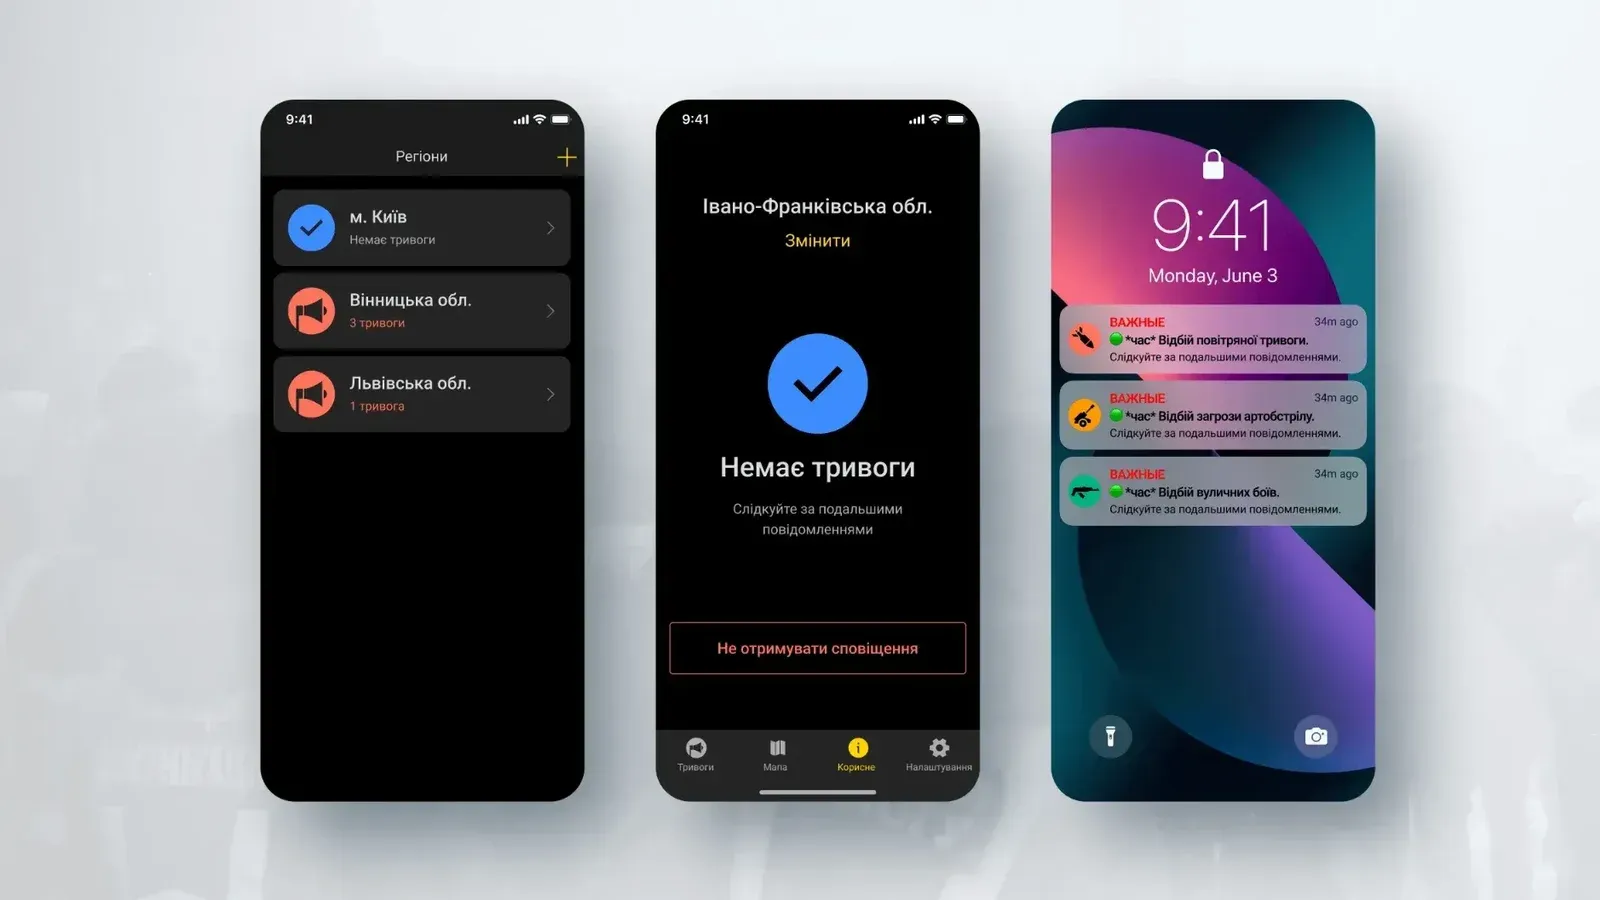
Durante la interrupción, el Ministerio de Transformación Digital de Ucrania informó que las sirenas y otros medios de aviso seguían funcionando, reportó Reuters. El equipo de Air Alert precisó que la información de su sistema también alimenta otras herramientas, incluidas algunas sirenas, pero no atribuyó a esta intrusión una activación concreta de esos dispositivos.
Lo que comunicó Rusia
El Ministerio de Emergencias de Rusia confirmó que su aplicación móvil había sido vulnerada. En un comunicado, aseguró que los canales principales de aviso a la población seguían operando y que la aplicación era un medio complementario. También dijo que trabajaba para restablecerla.
De acuerdo con Associated Press, el ministerio informó que los mensajes falsos se difundieron en 33 regiones. Esa cifra describe las regiones señaladas por las autoridades rusas; no indica cuántas personas recibieron los avisos.