


Los equipos de ciberseguridad afrontan más trabajo para comprobar alertas y corregir sistemas mientras la inteligencia artificial acelera la búsqueda de vulnerabilidades. La PHP Foundation y especialistas consultados por Axios describen la presión de revisar avisos, distinguir amenazas reales y atender incidentes durante la alerta por las fallas PHP2Shell.
La carga empieza antes de que exista un parche
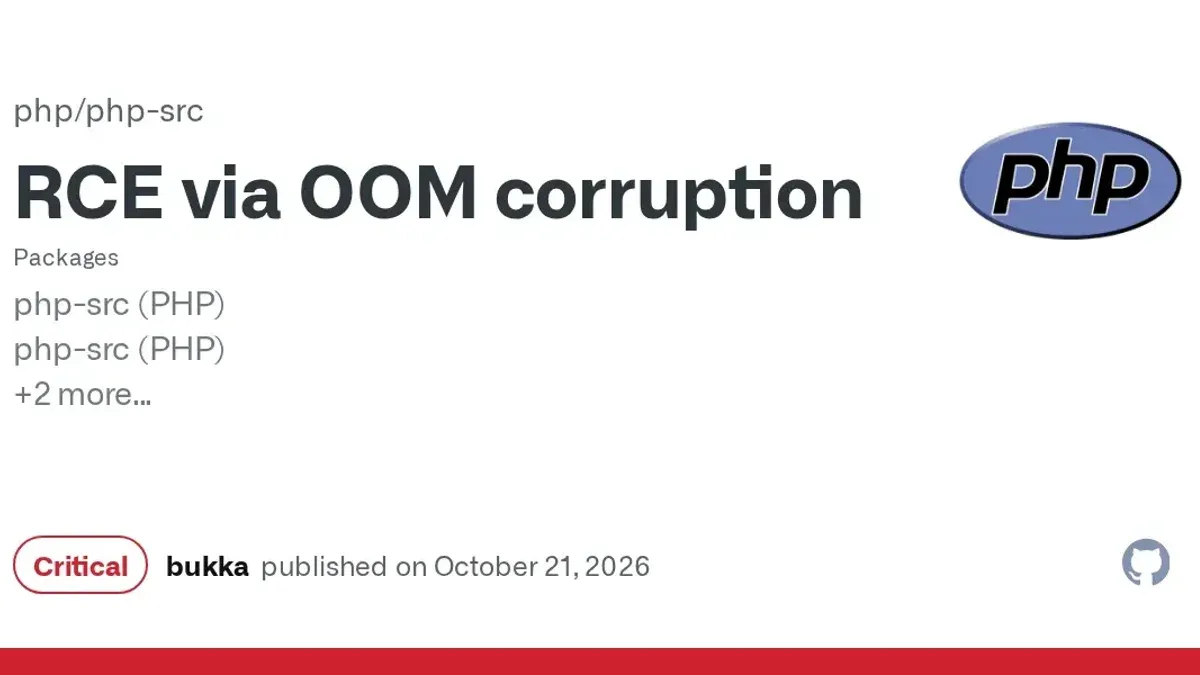
La PHP Foundation explicó el 21 de octubre de 2026 que el aumento de la investigación asistida por IA ha traído más reportes a su equipo de seguridad. Desde el 1 de julio, el equipo había publicado 15 identificadores de vulnerabilidad y revisado más de 100 reportes que resultaron inválidos, duplicados o imposibles de reproducir.
La fundación no desglosó cuántos de esos reportes provenían de herramientas de IA. Revisarlos consume tiempo aunque no terminen en una alerta: una persona debe comprobar qué ocurre y decidir si el problema requiere una corrección.
El equipo también utiliza IA para validar reportes y agrupar los que parecen tener la misma causa. Según la fundación, las decisiones y el trabajo sobre cada parche siguen involucrando a personas.
PHP2Shell sí llegó a explotarse
Las dos fallas conocidas como PHP2Shell afectan al lenguaje que usan numerosos sitios y aplicaciones web. Bajo ciertas condiciones, permiten ejecutar código en servidores vulnerables sin autenticación. El proyecto PHP publicó actualizaciones el 21 de octubre para corregirlas.
La empresa de seguridad Wiz afirmó que sus investigadores utilizaron modelos de IA en el descubrimiento y análisis de las vulnerabilidades. La historia tiene un antecedente humano: la PHP Foundation explicó que uno de sus desarrolladores ya había detectado señales del problema detrás de una de las fallas en 2024. Los reportes de investigadores en 2026 ayudaron a aclarar su impacto.
El Centro Canadiense de Ciberseguridad informó que la agencia estadounidense CISA incorporó ambas fallas a su catálogo de vulnerabilidades explotadas el 26 de octubre. Esa inclusión indica que existe evidencia de explotación, pero no especifica por sí sola cuántos sistemas fueron comprometidos ni demuestra que se usara IA en cada ataque.
 Gerardo Pavez
Un intento no equivale a una intrusión
Otra campaña ilustra el volumen de actividad que deben revisar los defensores. Microsoft atribuyó a un grupo identificado como Storm-0940 el uso de agentes de IA en ataques contra organizaciones. El caso es independiente de las fallas de PHP.
Entre el 10 y el 14 de octubre, Microsoft registró más de 151,000 intentos fallidos de inicio de sesión contra 327 cuentas de ocho organizaciones. En ese conjunto concreto no observó ninguna autenticación exitosa.
La misma investigación describió accesos posteriores a entornos de clientes mediante aplicaciones de un proveedor de respaldo comprometido. Microsoft advirtió que encontrar una aplicación afectada o un inicio de sesión exitoso no demuestra, por sí solo, que se hayan consultado o extraído datos.
 Patricia Rodriguez
Más solicitudes para los equipos de respuesta
En un reportaje publicado el 30 de octubre, Axios recogió la experiencia de equipos que investigan incidentes. Troy Bettencourt, responsable de respuesta a incidentes y análisis forense digital en Palo Alto Networks, dijo al medio que la demanda de los servicios de su equipo había aumentado a doble dígito durante las seis semanas anteriores.
Bettencourt señaló que algunas investigaciones que antes podía atender un consultor ahora requieren equipos de cinco a 20 personas. Por su parte, Samantha Lewis, responsable de inteligencia de amenazas en Armadin, contó a Axios que su equipo había dedicado días a revisar cientos de supuestas pruebas de explotación, muchas de las cuales no funcionaban.
Son experiencias de equipos concretos, no una medición del impacto total de la IA en la industria. Muestran, sin embargo, que la respuesta no termina al recibir una alerta: también hay que comprobarla, determinar qué sistemas están expuestos y aplicar la corrección adecuada. Para quienes administran PHP, el Centro Canadiense de Ciberseguridad recomienda identificar las instalaciones afectadas y actualizarlas.


