Una entrevista de trabajo falsa permitió a atacantes comprometer el equipo de un ingeniero de Binance durante una campaña que terminó con el robo de unos 6,300 millones de dólares en criptomonedas, según los detalles que la empresa compartió con medios. El ataque ocurrió el 29 de octubre y estuvo precedido por meses de preparación.
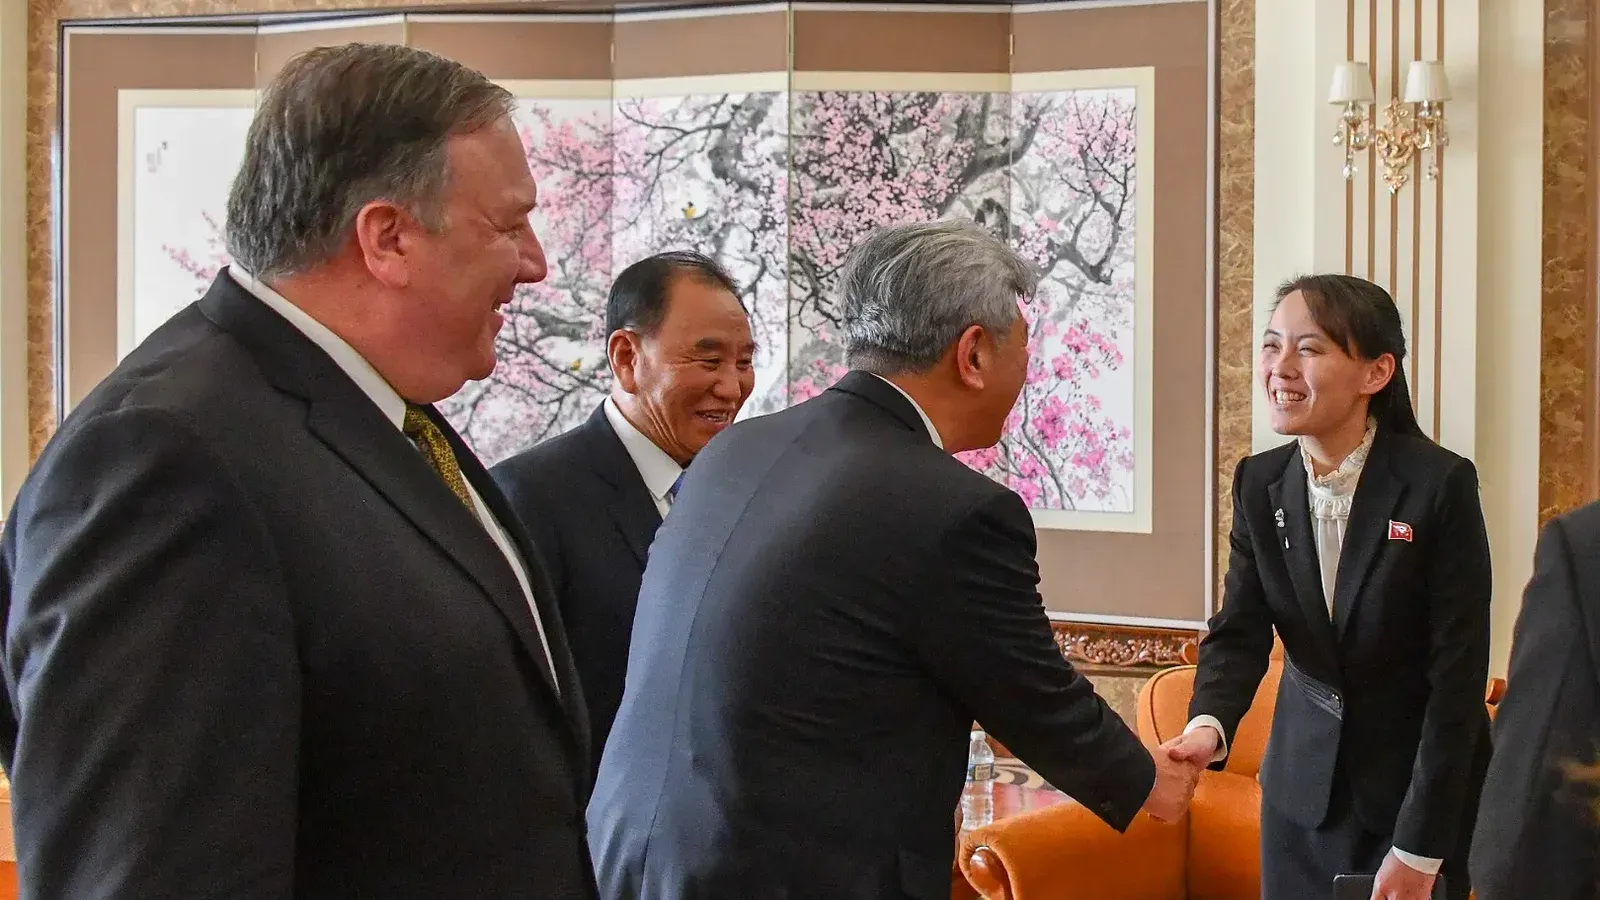
El FBI atribuyó el robo a Corea del Norte y llamó TraderTraitor a la actividad vinculada con el caso. La agencia no publicó en su alerta las pruebas de esa atribución. La funcionaria norcoreana Kim Yo-jong rechazó el señalamiento, según informó The Block.
 Gerardo Pavez
Dos engaños contra empleados
La secuencia descrita por Binance comenzó en junio, cuando un ingeniero del equipo de billeteras descargó una versión alterada de Homebrew, una herramienta para instalar software, mientras buscaba una aplicación de programación con inteligencia artificial. Fortune informó que llegó a ella mediante un anuncio en internet.
La compañía detectó el problema, reemplazó el dispositivo y cambió las credenciales afectadas. Para entonces, según la investigación de Binance recogida por The Block, los atacantes ya habían obtenido información sobre el puesto del empleado y sus compañeros.
En septiembre, otro ingeniero recibió una propuesta laboral falsa. Fortune reportó que el contacto se hizo por LinkedIn. Tras entrevistas con supuestos representantes de una empresa, el trabajador descargó en su computadora una prueba de programación que contenía software malicioso.
De la herramienta de IA a las billeteras
El 20 de octubre, los atacantes usaron la computadora comprometida y una herramienta interna de IA para acceder a los equipos de otros dos ingenieros de billeteras, de acuerdo con el relato de Binance publicado por The Block. El 29 de octubre emplearon credenciales robadas para activar código malicioso y alcanzar el servicio que firma transacciones.
Jimmy Su, director de seguridad de Binance, explicó a CoinDesk que los atacantes utilizaron una función de Ethereum llamada EIP-7702 para conceder permisos de ejecución sobre una billetera conectada a internet. Esos permisos permitían mover activos fuera del proceso habitual de retiros, por lo que pausar ese servicio no detenía automáticamente las transferencias. Binance dijo que después revocó las autorizaciones afectadas.
Reponer activos no significa recuperar lo robado
Binance afirmó ante medios el 3 de noviembre que había repuesto con recursos propios aproximadamente el 98 % de los tokens afectados. Por separado, indicó que unos 2,850 millones de dólares en activos habían sido congelados o interceptados, informó CoinDesk.
La reposición cubre el faltante con otros recursos de la empresa; no significa que hayan regresado todos los activos sustraídos. Congelarlos tampoco equivale a devolverlos. Binance afirma que asumirá el impacto financiero y ha anunciado una revisión por especialistas externos de ciberseguridad.
 Gerardo Pavez