


El CERT-FR, el equipo gubernamental francés de respuesta a incidentes informáticos, actualizó el 16 de octubre de 2026 sus recomendaciones tras el hackeo a la refrigeración de supermercados. Advierte que restaurar de fábrica un equipo resulta insuficiente si sigue sin parches y expuesto a internet.
El boletín comprende controladores de Danfoss, Copeland y Dixell.
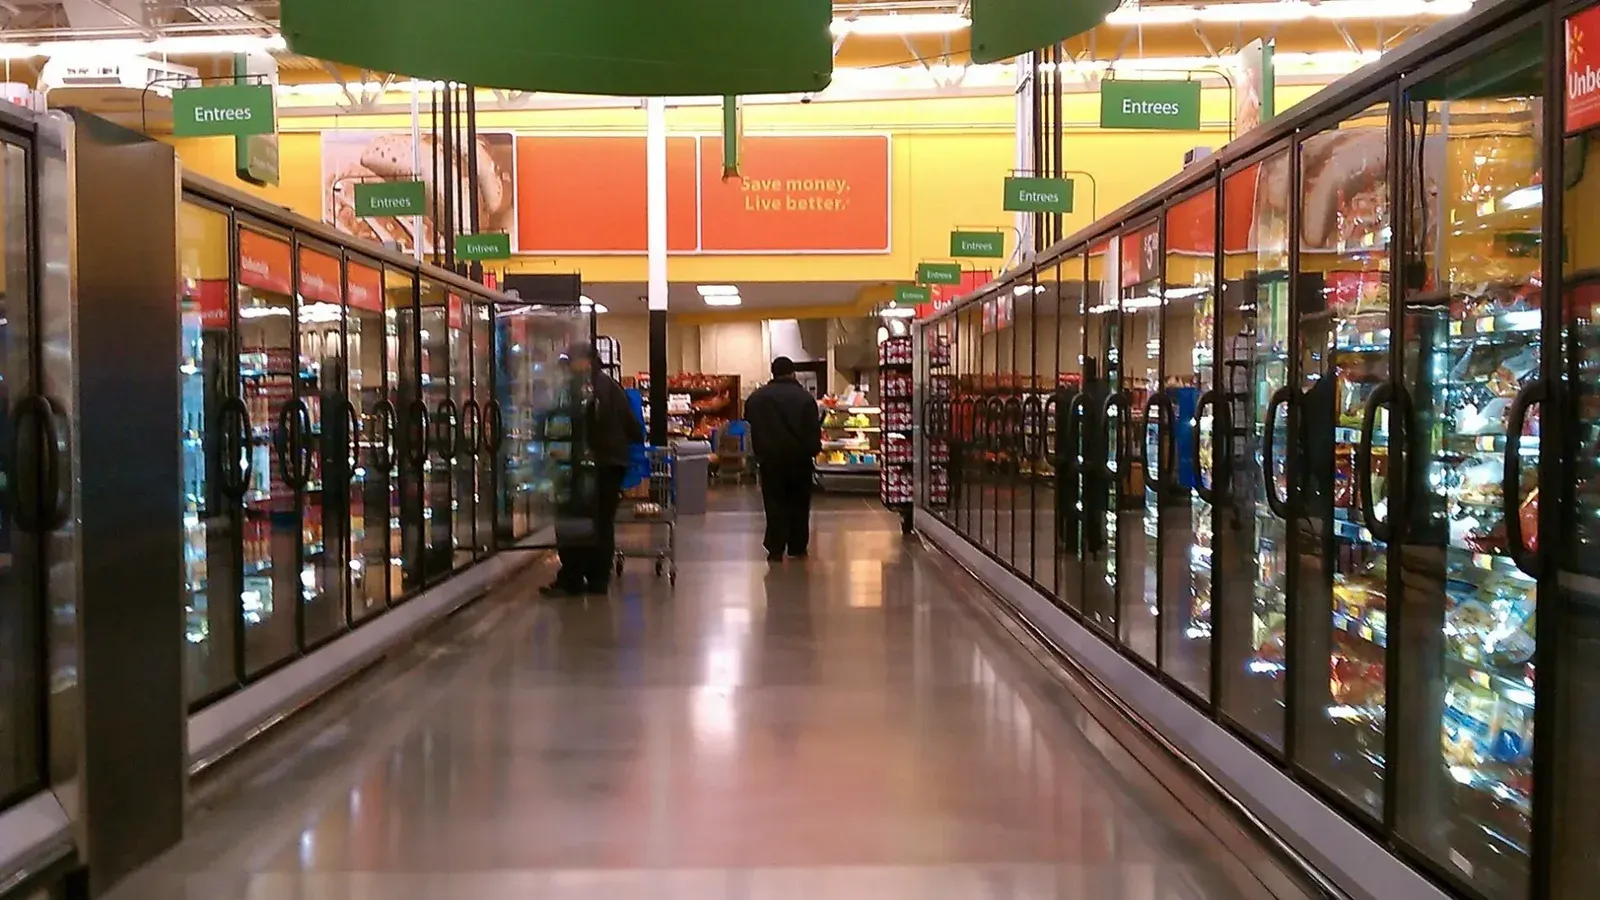
El ataque se hizo público el 12 de octubre. BleepingComputer informó de que los intrusos activaron a distancia ciclos de descongelación y elevaron las temperaturas de los equipos. En una respuesta al medio, Intermarché confirmó que parte de sus vitrinas de productos frescos y congelados había quedado fuera de servicio y que había tomado precauciones para retirar los alimentos.
La cobertura previa explicó cómo estos controles concentran la administración de varios equipos de refrigeración.
 Gerardo Pavez
El soporte cambia las opciones de recuperación
Danfoss señaló que la mayoría de las unidades afectadas eran productos antiguos o equipos actuales con firmware desactualizado, según la declaración que entregó a Cooling Post el 12 de octubre. El firmware es el software interno que controla el funcionamiento del equipo.
El fabricante identificó dos generaciones retiradas: AK-SM800, cuyo fin de vida declaró en 2021, y AK-SC355, descontinuada en 2016. Ambas dejaron de recibir actualizaciones de software y seguridad.
El AK-SM800A sigue entre los productos con soporte de la compañía, que señaló que las unidades afectadas utilizaban firmware antiguo. Danfoss dijo que trabajaba con los clientes para actualizar los equipos compatibles, reforzar las protecciones de red y retirar la exposición directa a internet. También recordó que había recomendado migrar los sistemas antiguos a modelos actuales.
La supervisión remota también permite modificar la operación
En su documentación, Dixell describe XWEB como un sistema con acceso remoto de lectura y escritura. Permite personalizar permisos, registrar datos de funcionamiento y emitir alertas locales, por correo o por SMS. La conexión sirve tanto para observar el equipo como para intervenir en su operación.
La interfaz ofrece un plano del establecimiento con datos en tiempo real, curvas de temperatura o presión y un registro de alarmas. Estas funciones permiten seguir la operación de varios equipos desde un mismo entorno.
El CERT-FR pide retirar la exposición directa a internet y recuperar el acceso mediante una VPN segura o una red protegida. También recomienda revisar la configuración y aplicar las medidas de seguridad del fabricante.
El organismo mantiene la advertencia de que probablemente siguen en marcha campañas contra estos equipos.


