


Los responsables de inteligencia, Seguridad Nacional y el FBI de Estados Unidos dijeron al Congreso el 18 de noviembre que no han encontrado indicios de que las recientes fallas tecnológicas estén conectadas o respondan a un ciberataque. Su evaluación abarca interrupciones en el control aéreo, servicios privados y una red interna de la Agencia de Seguridad Nacional (NSA). La respuesta conjunta aclara qué descartan por ahora las autoridades, pero no identifica por sí sola la causa definitiva de cada incidente.
Qué dijeron las tres agencias ante el Congreso
En una audiencia del Comité de Seguridad Nacional de la Cámara de Representantes, el director de Inteligencia Nacional, Jay Clayton, describió las interrupciones como episodios separados asociados con mantenimiento y cambios técnicos. Según su evaluación, no constituyen un ataque coordinado ni una operación patrocinada por otro Estado. El secretario de Seguridad Nacional, Markwayne Mullin, dijo que su departamento tampoco había visto elementos que las relacionaran entre sí.
Mullin expresó que estaba "98% seguro" de que las fallas no tenían que ver con adversarios que hubieran atacado los sistemas estadounidenses. Esa cifra expresa la confianza que manifestó en la audiencia; los reportes de la comparecencia no la presentan como el resultado de una medición publicada. Mullin reconoció además que no recordaba una concentración semejante de interrupciones en tan poco tiempo, según CBS News.
Christopher Raia, subdirector del FBI, dijo que los especialistas en ciberseguridad de la agencia habían participado en la revisión desde el comienzo y que, hasta ese momento, no veían indicios de actividad cibernética maliciosa relacionada con los incidentes. Añadió que el FBI seguiría trabajando con sus socios del sector privado. La distinción importa: las autoridades describieron los indicios disponibles, no anunciaron el cierre de todas las investigaciones.
Qué explica cada organismo sobre sus propias fallas
La Administración Federal de Aviación (FAA) suspendió los despegues en todo Estados Unidos el 13 de noviembre después de que un volumen inusual de conexiones volviera inestable su red de telecomunicaciones. La agencia situó dos lugares bajo investigación, uno de ellos una instalación de Arkansas donde su proveedor L3Harris trabajaba con un nuevo enrutador. La red se estabilizó tras aislar esos puntos. La FAA dijo que no tenía indicios de un ciberataque, pero seguía investigando por qué se produjo el exceso de tráfico y cómo evitar otra interrupción.
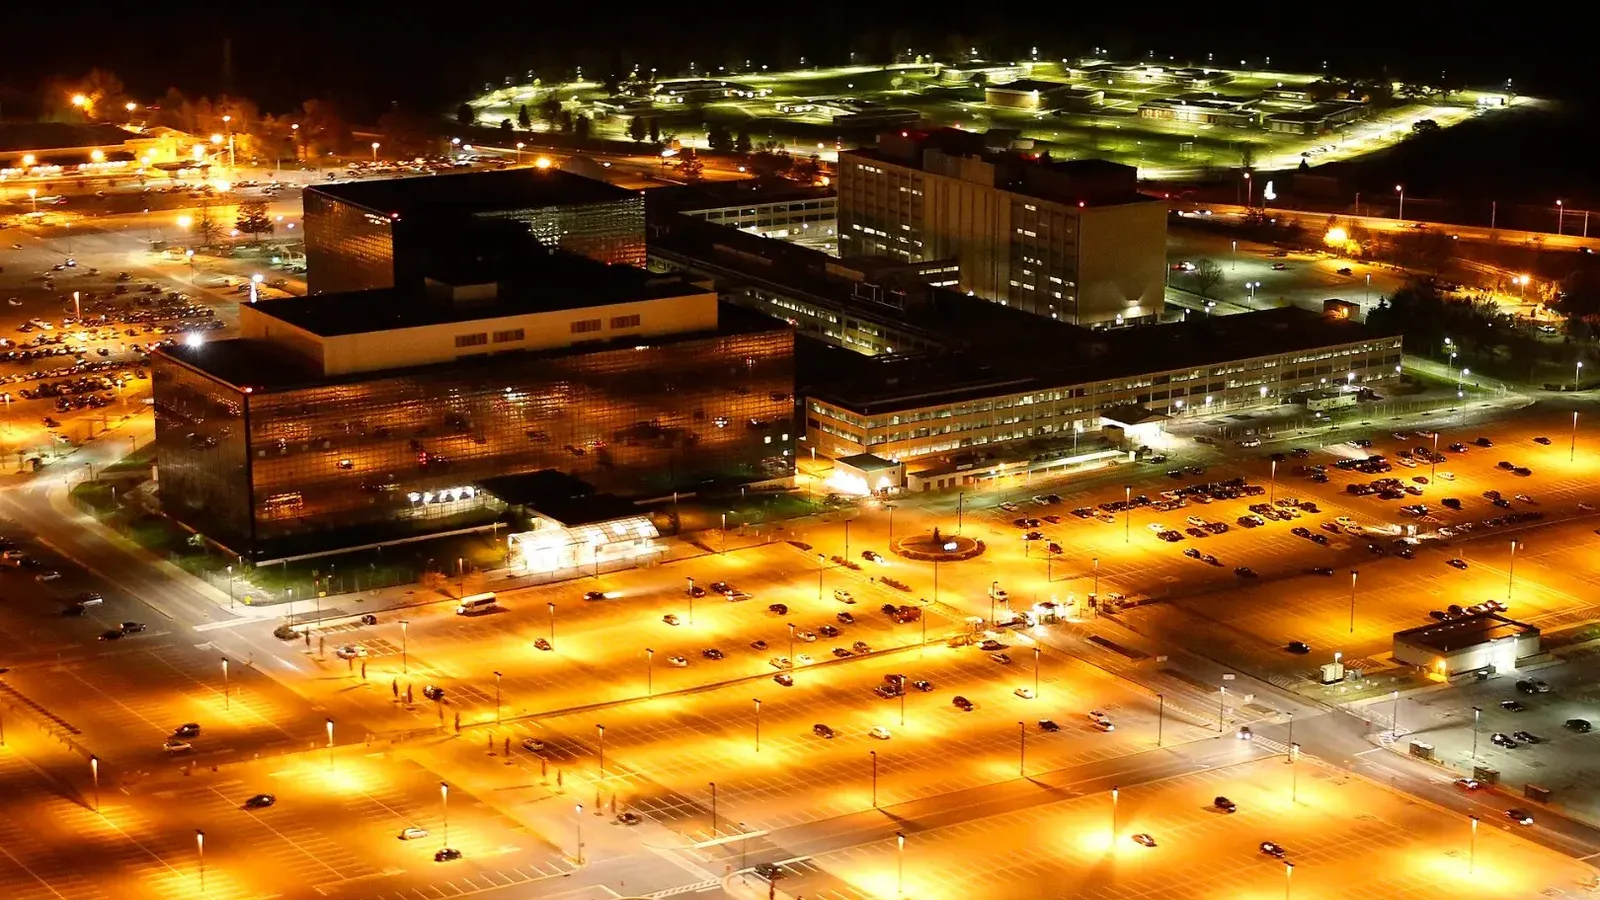
En el caso de la NSA, la agencia comunicó el 17 de noviembre que algunos sistemas internos funcionaron con limitaciones temporales durante un mantenimiento programado. Afirmó que sus capacidades críticas permanecían operativas. Ese aviso no identificó el componente que falló ni precisó cuándo recuperó la normalidad toda la red afectada.
Clayton recibió preguntas directas sobre esa interrupción. El representante Dan Goldman le pidió precisar si se debía a cambios internos de software u otros trabajos técnicos. El director reiteró que no había señales de intervención externa y explicó cómo las actualizaciones y los reinicios pueden afectar sistemas, pero no ofreció en ese intercambio una respuesta técnica cerrada para la falla de la NSA, de acuerdo con CBS News.
 Patricia Rodriguez
La diferencia frente a las declaraciones anteriores
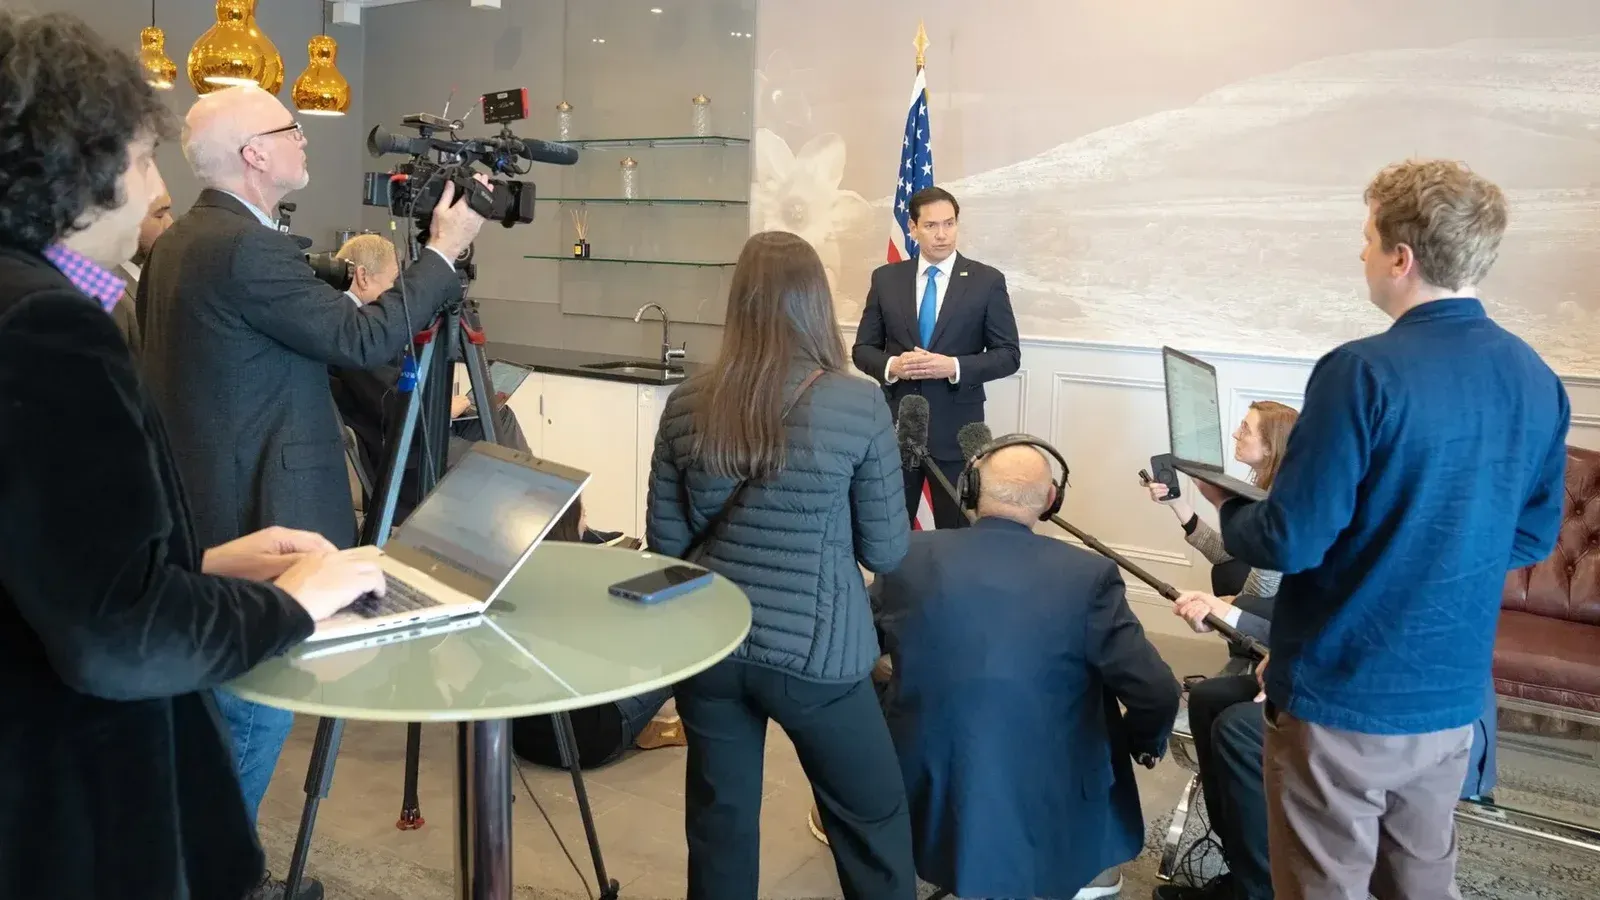
El secretario de Estado, Marco Rubio, ya había dicho que el Gobierno no veía relación entre las fallas de la FAA, Microsoft y los bancos. La novedad del miércoles es que tres funcionarios responsables de seguridad e investigación sostuvieron esa evaluación ante preguntas de legisladores, con referencia también al episodio de la NSA. El testimonio refuerza la posición oficial sobre la ausencia de un ataque conjunto, sin convertir todos los problemas en un mismo fallo de mantenimiento.
 Gerardo Pavez
Clayton advirtió que los avances en computación y software exigen más a los sistemas antiguos. Esa observación describe una presión general sobre la infraestructura, pero no demuestra que la inteligencia artificial ni una misma actualización hayan causado cada una de las interrupciones de la semana. La FAA conserva abierta la investigación de su red, mientras el FBI afirma que seguirá examinando los incidentes con otras organizaciones.


